- Gesammelt
- Gebündelt
- Alarmiert
- Eingedämmt
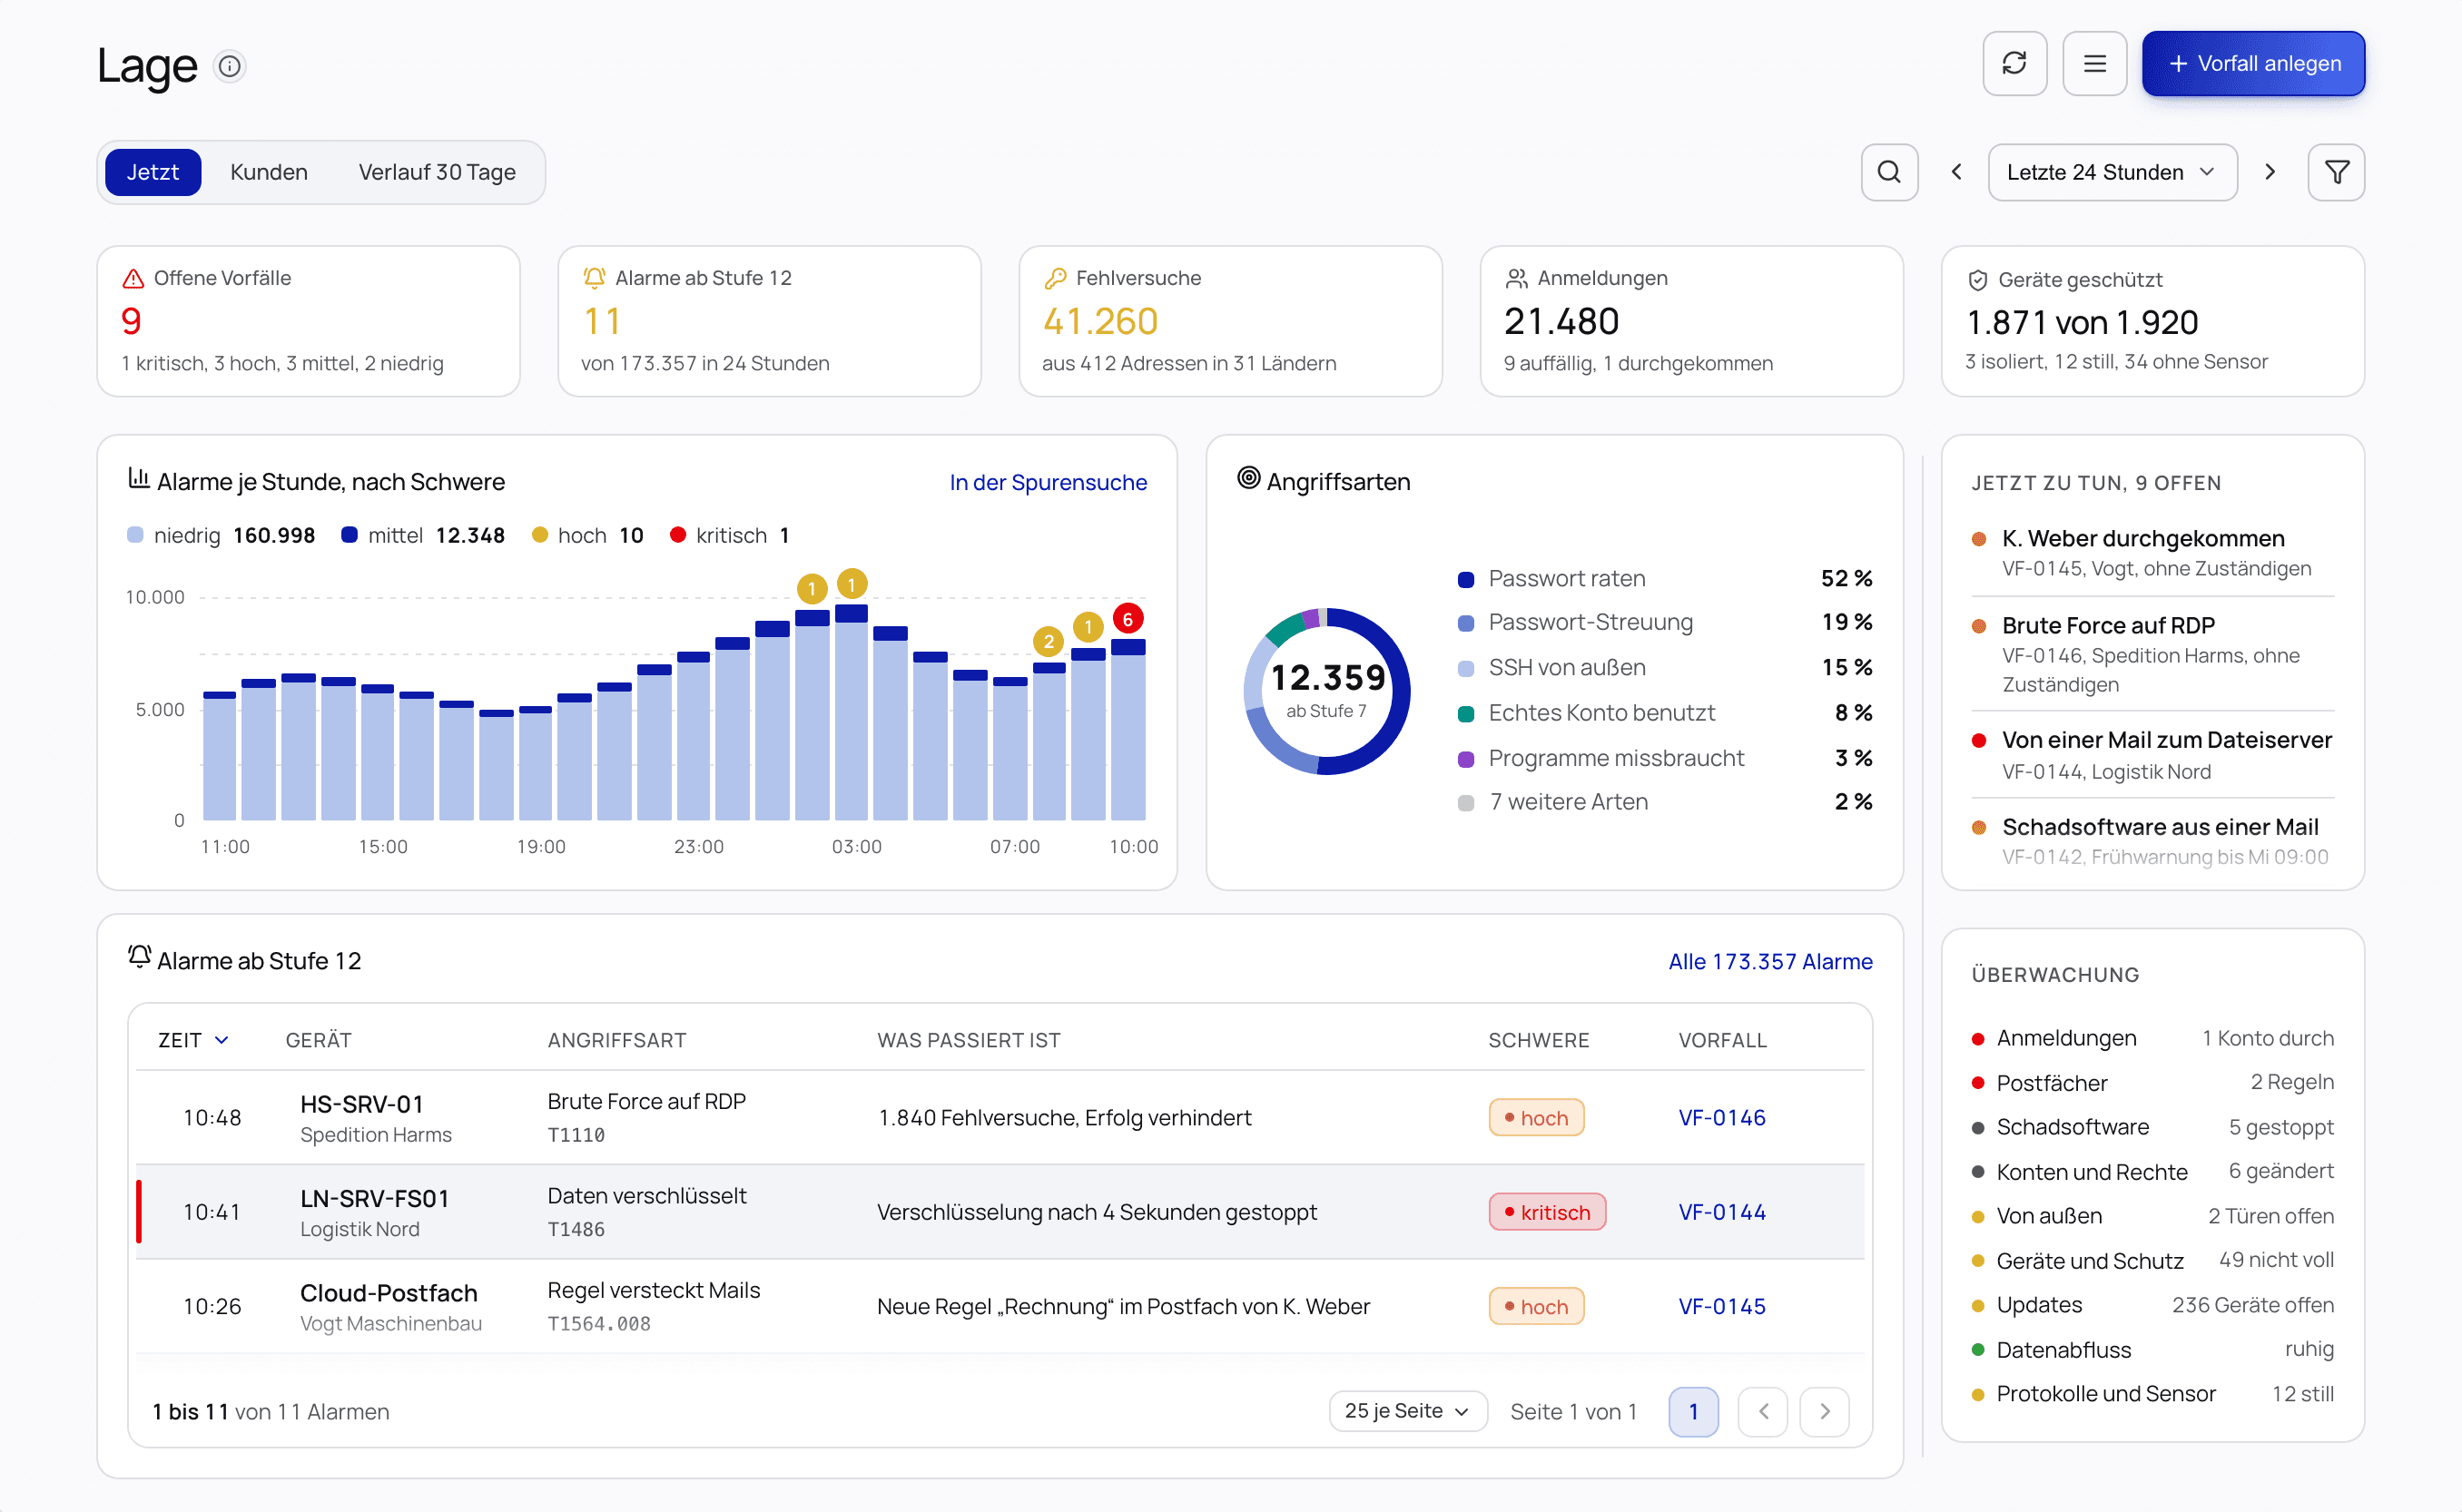
Die Lage auf einen Blick.
Offene Vorfälle, Alarme je Stunde und was jetzt zu tun ist.
Als SIEM sammelt KronGuard die Sicherheitsmeldungen Ihrer Systeme an einer Stelle, erkennt Angriffe und meldet, was zählt. Unser SOC bewertet die Funde und reagiert.
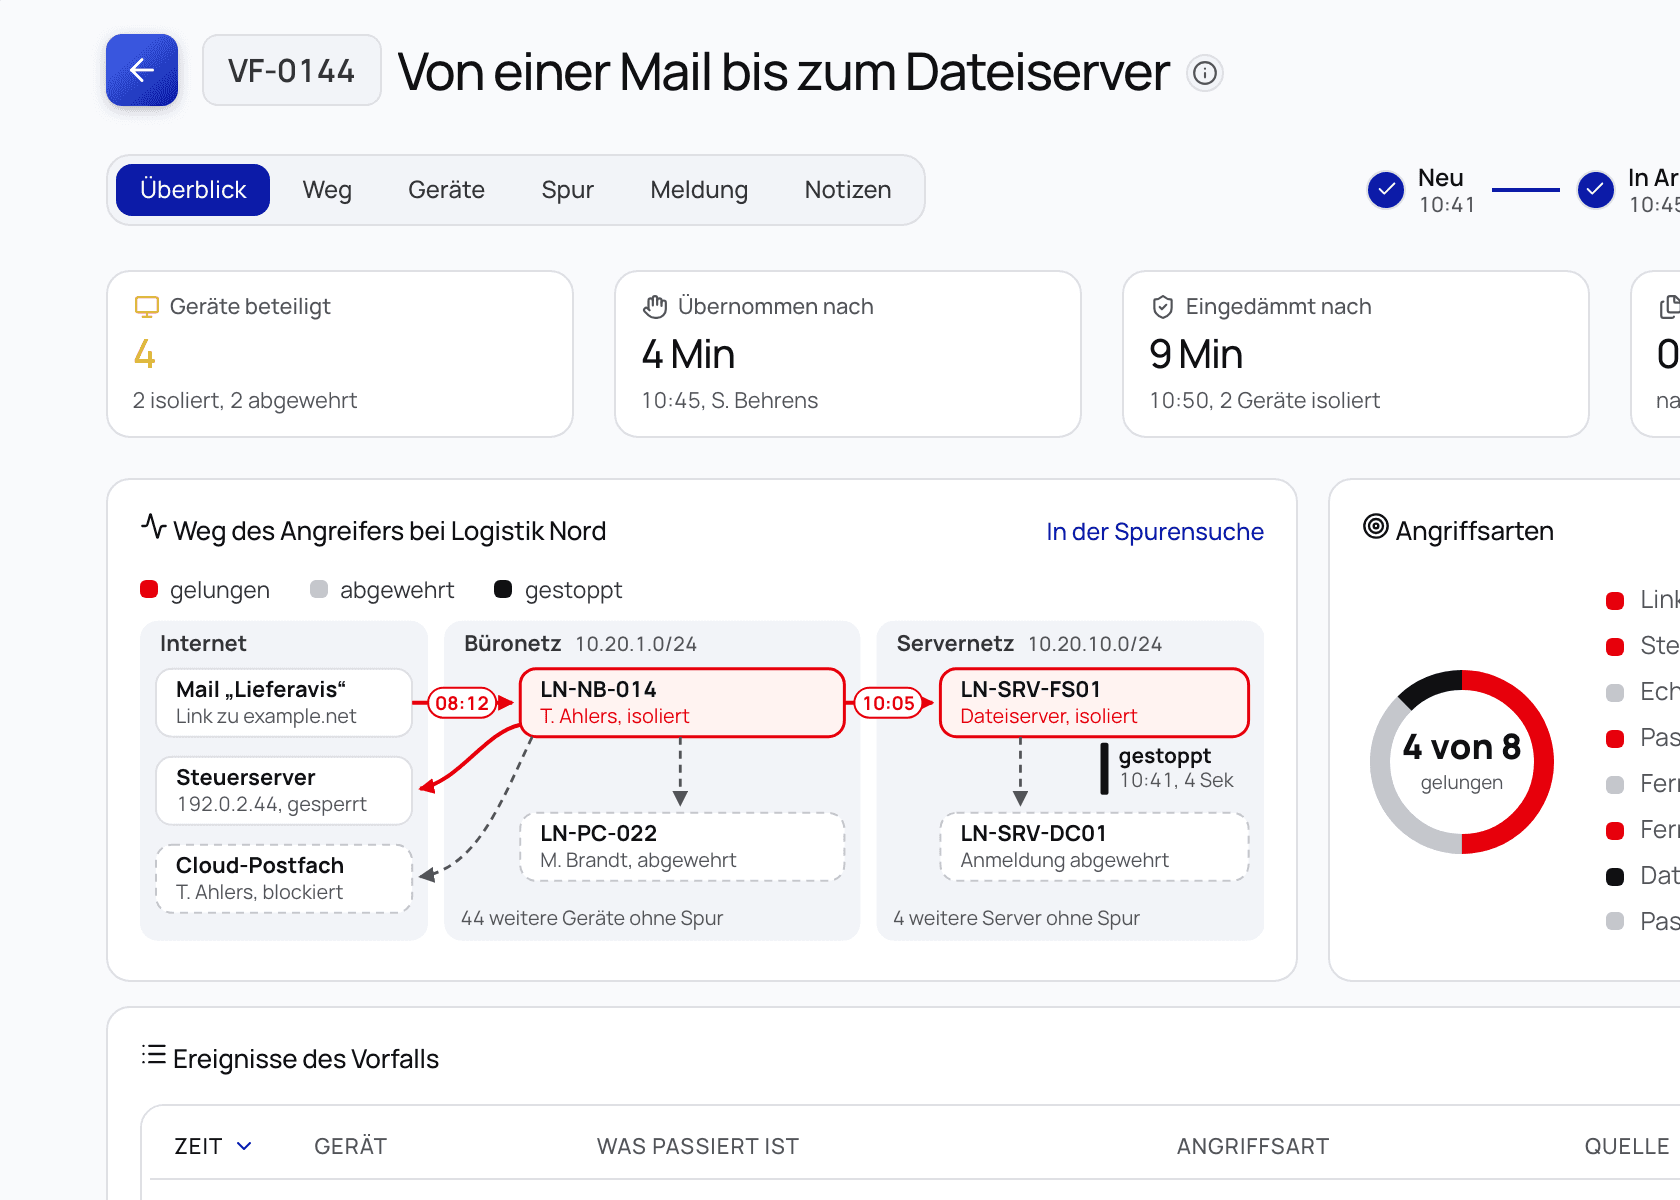
Neun Bereiche
Im Blick, an einer Stelle.
Von Anmeldungen und Postfächern bis zu Updates, Datenabfluss und Sensoren.
Drei Stufen
Für jede Anmeldung.
Abgewehrt wird gezählt, Auffälliges klärt eine Rückfrage, ein Durchbruch ist sofort ein Vorfall.
14 Tage
Lernphase zum Start.
KronGuard lernt das Gewohnte. Kritische Vorfälle meldet es trotzdem sofort.
Zwei Orte
Bei Ihnen oder bei uns.
Bei uns selbst betrieben in Deutschland, mit Vertrag zur Auftragsverarbeitung.
Offene Vorfälle, Alarme je Stunde und was jetzt zu tun ist.
Abgewehrt, auffällig, durchgekommen.
Neue Weiterleitungen fallen auf.
Offene Dienste stehen als Schwachstelle im Inventar.
Reagiert niemand, kommt die nächste Stufe dazu.
Der Abgleich zeigt Geräte ohne Sensor oder Schutz.
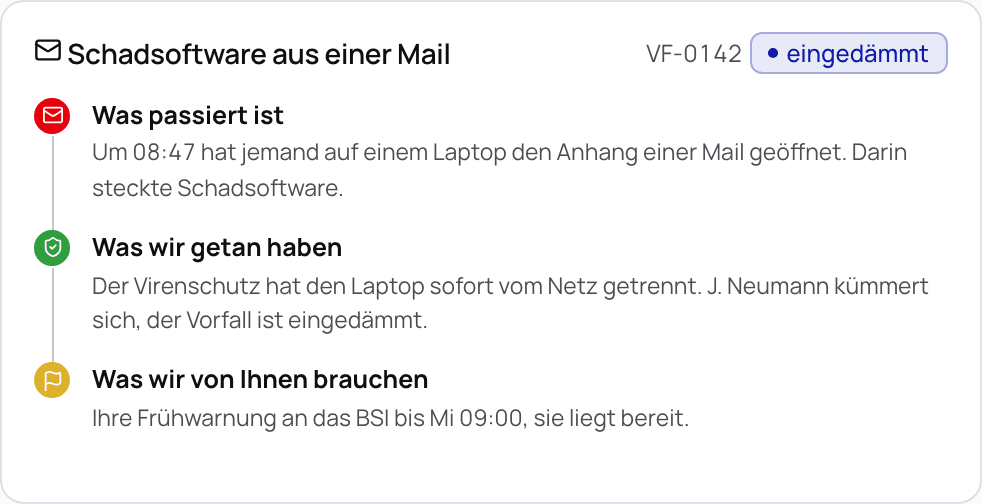
Was zusammengehört, bündelt KronGuard zu einem Vorfall. Ein neuer passender Alarm hängt sich an, statt einen zweiten anzulegen.
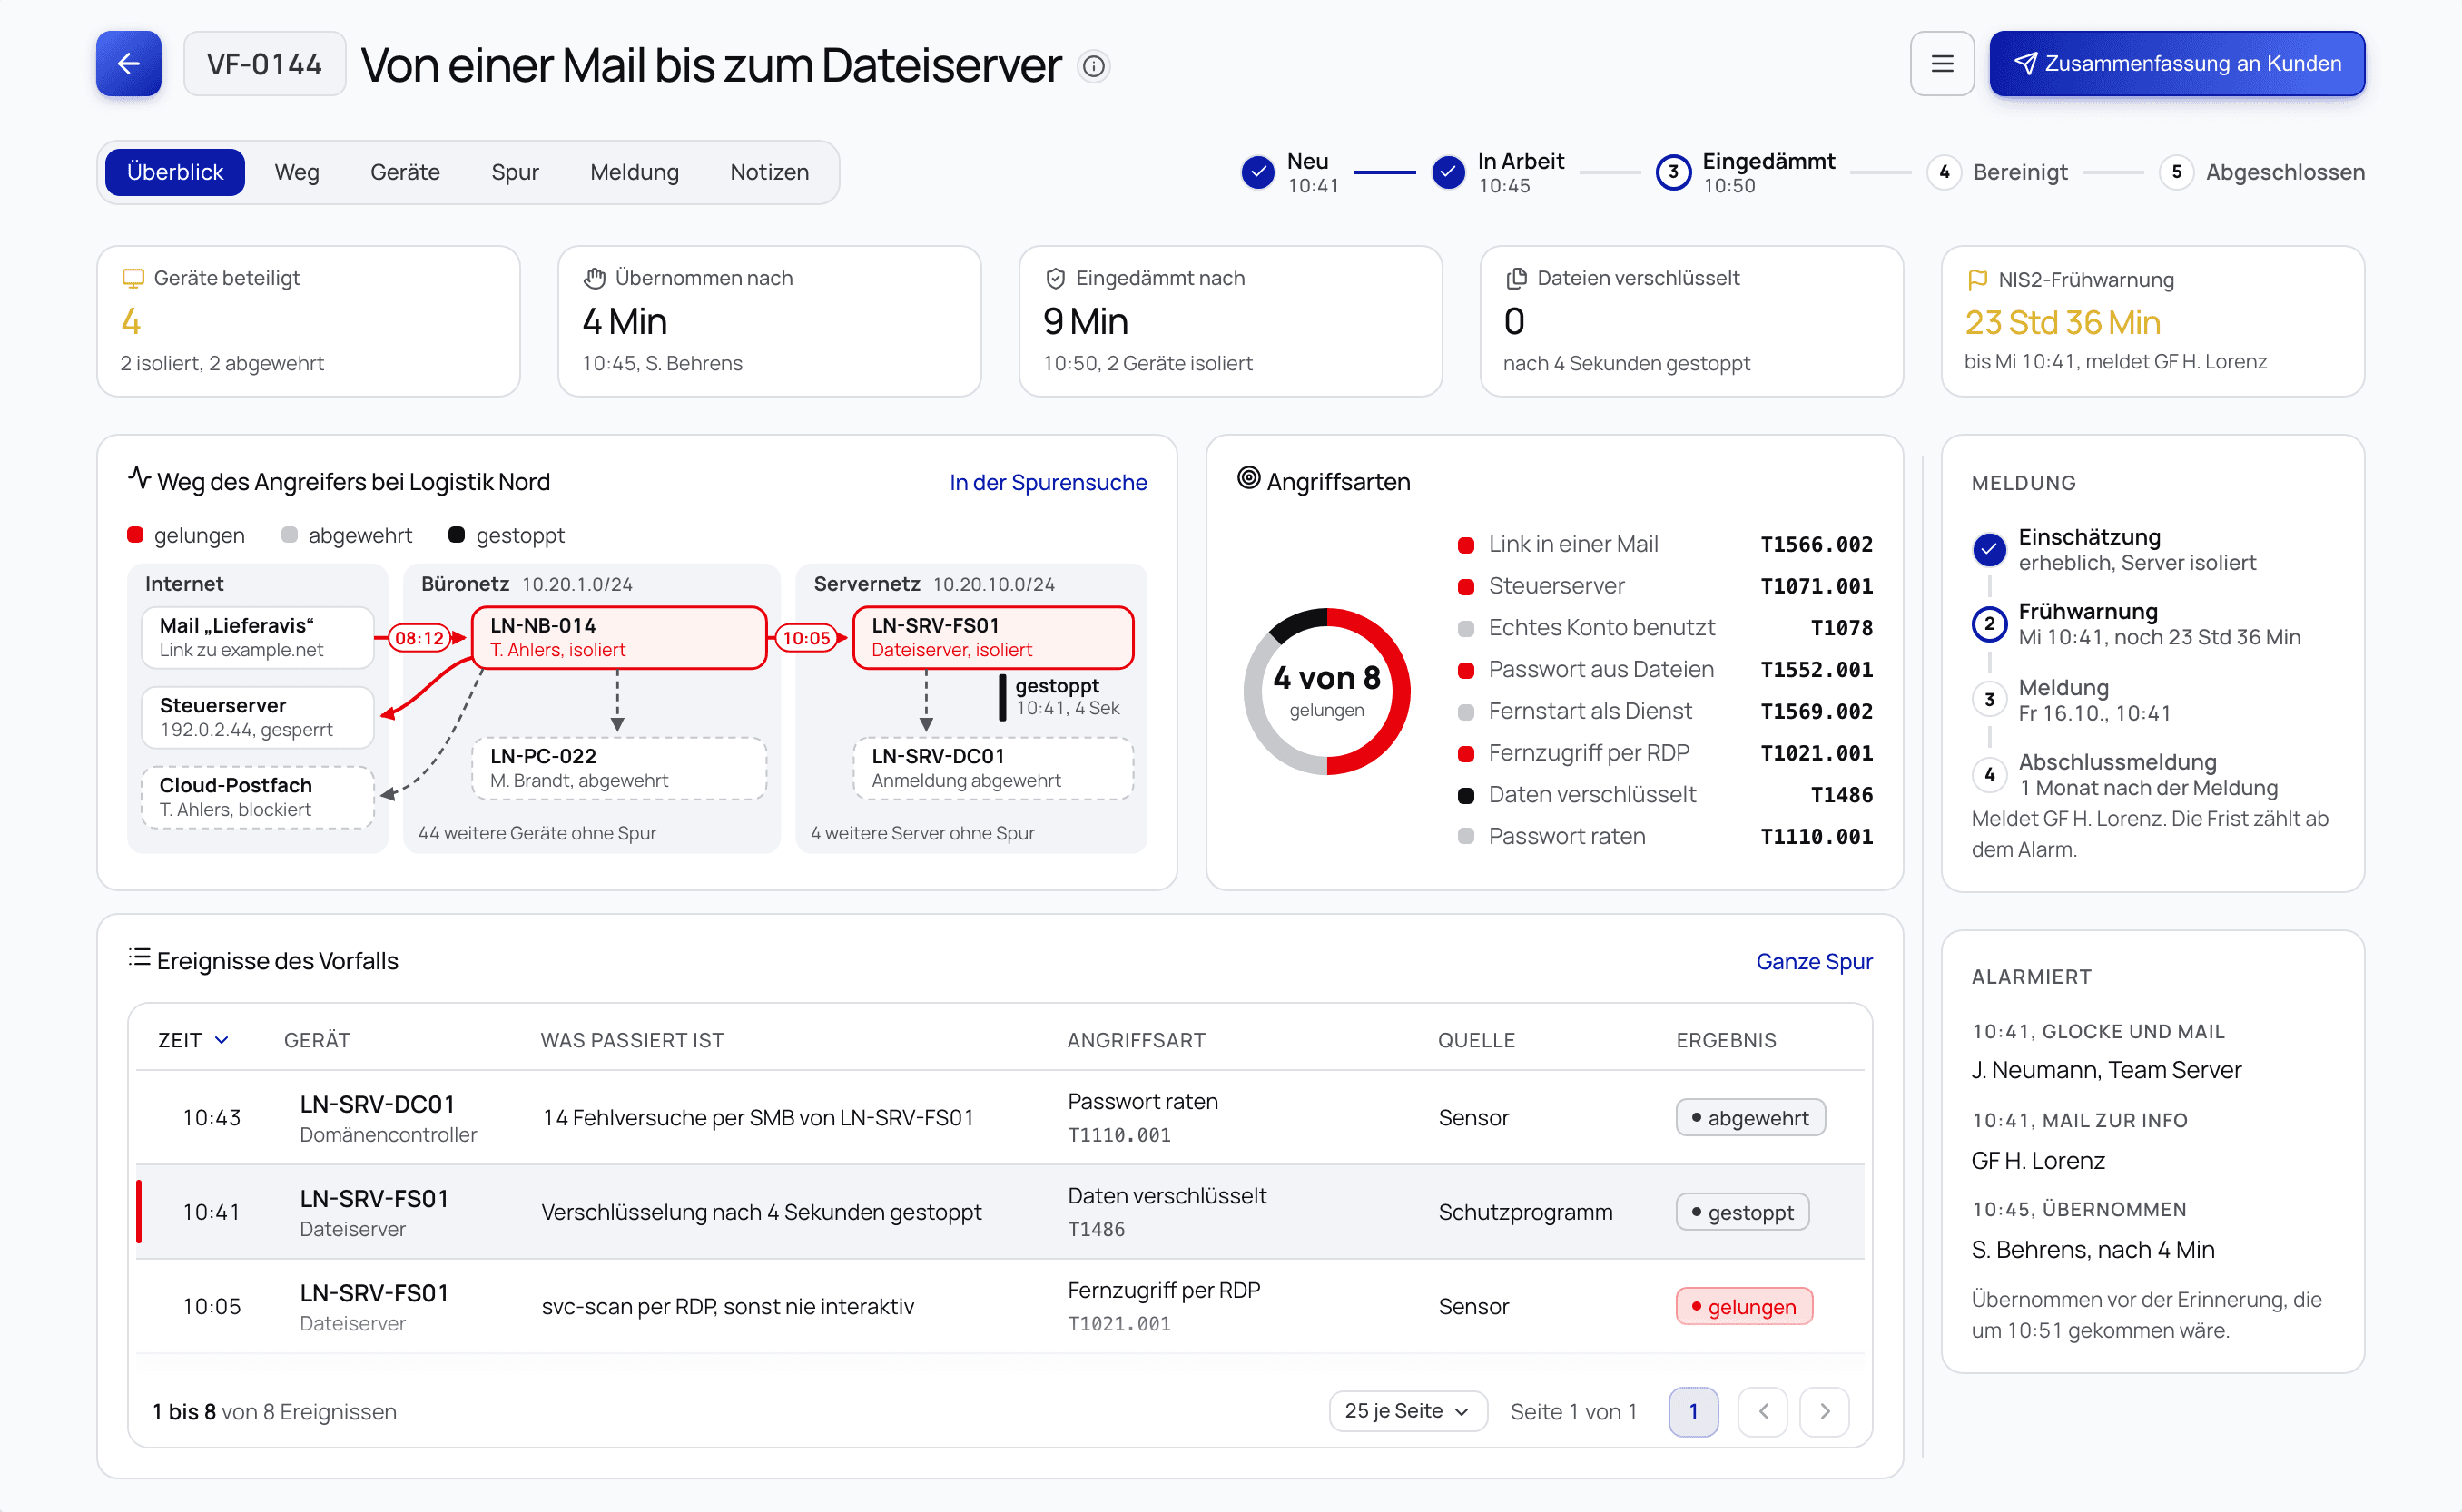
Weg, Geräte, Spur, Meldung und Notizen stehen im Vorfall beisammen.
Gemessen wird die Zeit bis zur Übernahme und bis zur Eindämmung.
Der Weg zeigt, was dem Angreifer gelungen ist, was abgewehrt und was gestoppt wurde.
KronGuard bereitet die Meldung nach NIS2 vor, mit Einschätzung und Fristen. Melden müssen Sie selbst, wir liefern alles dafür.
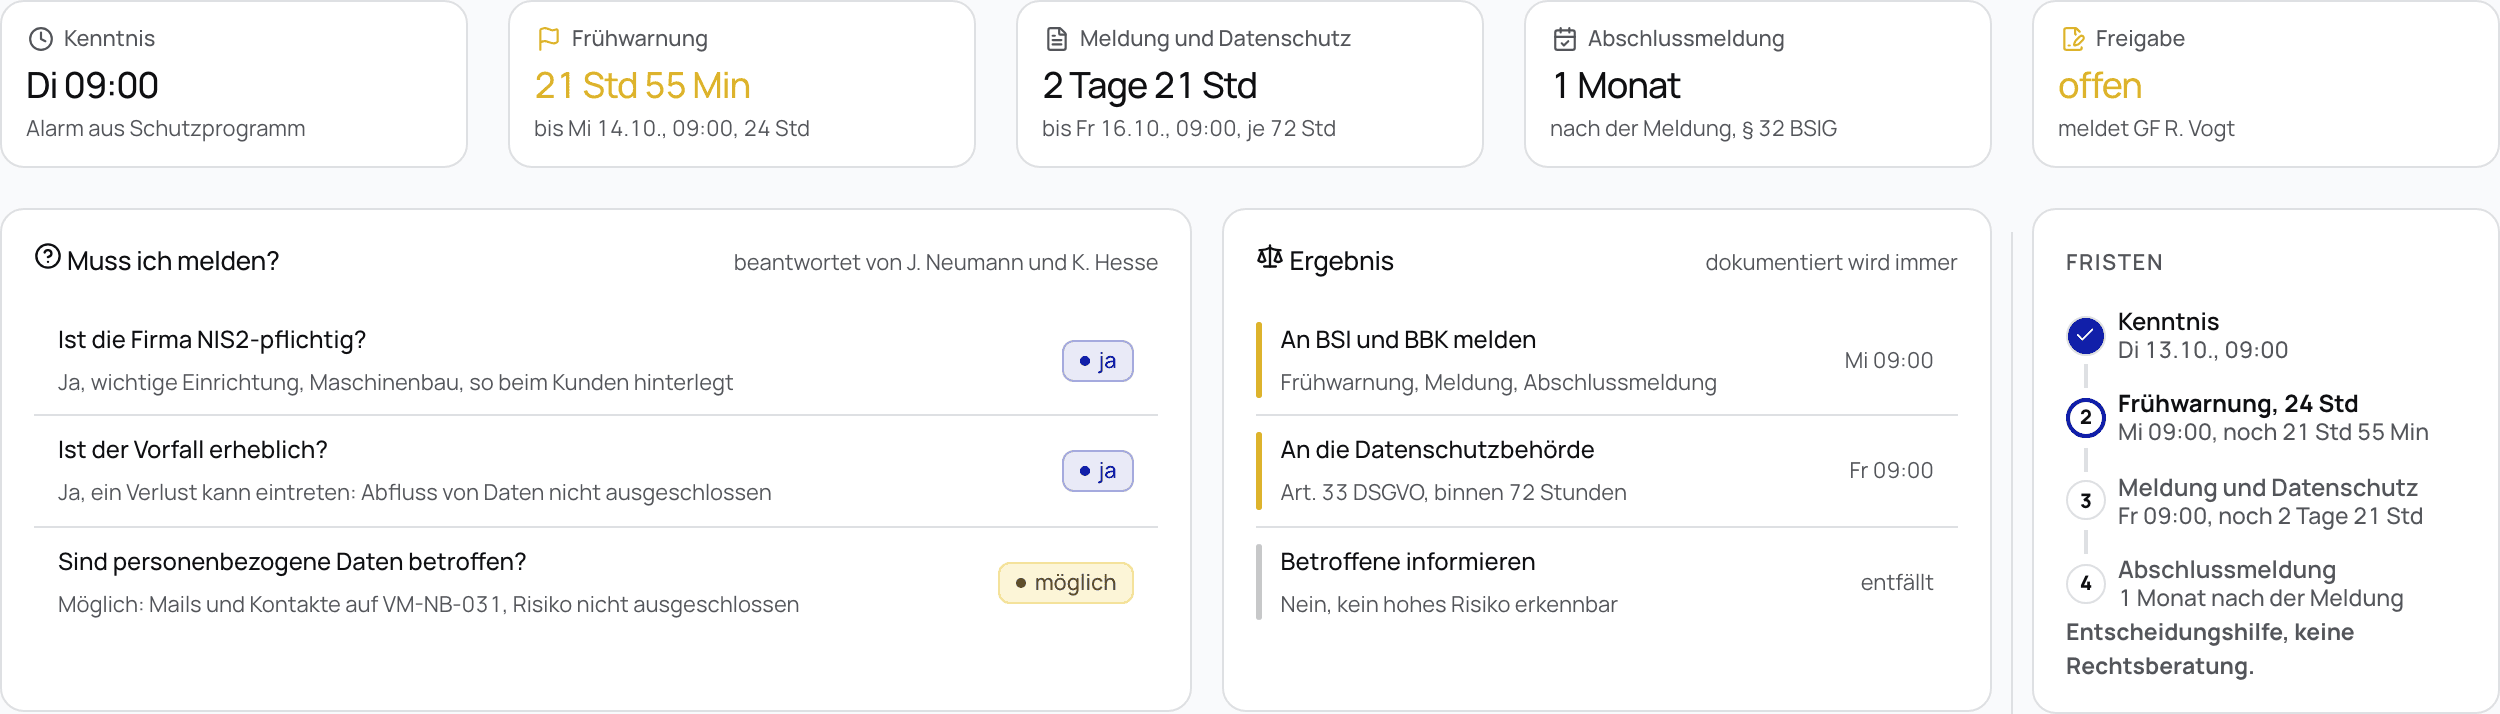
Erfasst wird alles auf dem Stand von NIS2, es entfällt nur die Meldung.
Als Entwurf; nach der Freigabe geht er an die Geschäftsführung.
Mit Ablaufdatum und nur zum Lesen, auch für Ihre Versicherung.
Vier Grenzen, die wir bewusst ziehen.
KronGuard baut auf ihm auf und bringt keinen eigenen mit. Sie tauschen nichts aus.
StattdessenIhr Schutz bleibt
Eine Spur gibt es ab dem Tag, an dem gesammelt wird. Darum kommen die Sensoren schon bei der Einrichtung.
StattdessenSensoren zuerst
Die Meldepflicht liegt bei Ihnen. KronGuard bereitet die Meldung vor, wir liefern alles dafür.
StattdessenAlles vorbereitet
Was einzelne Mitarbeiter getan haben, sieht nur, wer dafür ein eigenes Recht hat. Ab Werk hat es niemand.
StattdessenKürzel statt Namen
Für Systemhäuser und für Unternehmen, die unter NIS2 fallen. Dasselbe Programm, je nachdem, wer es einrichtet.
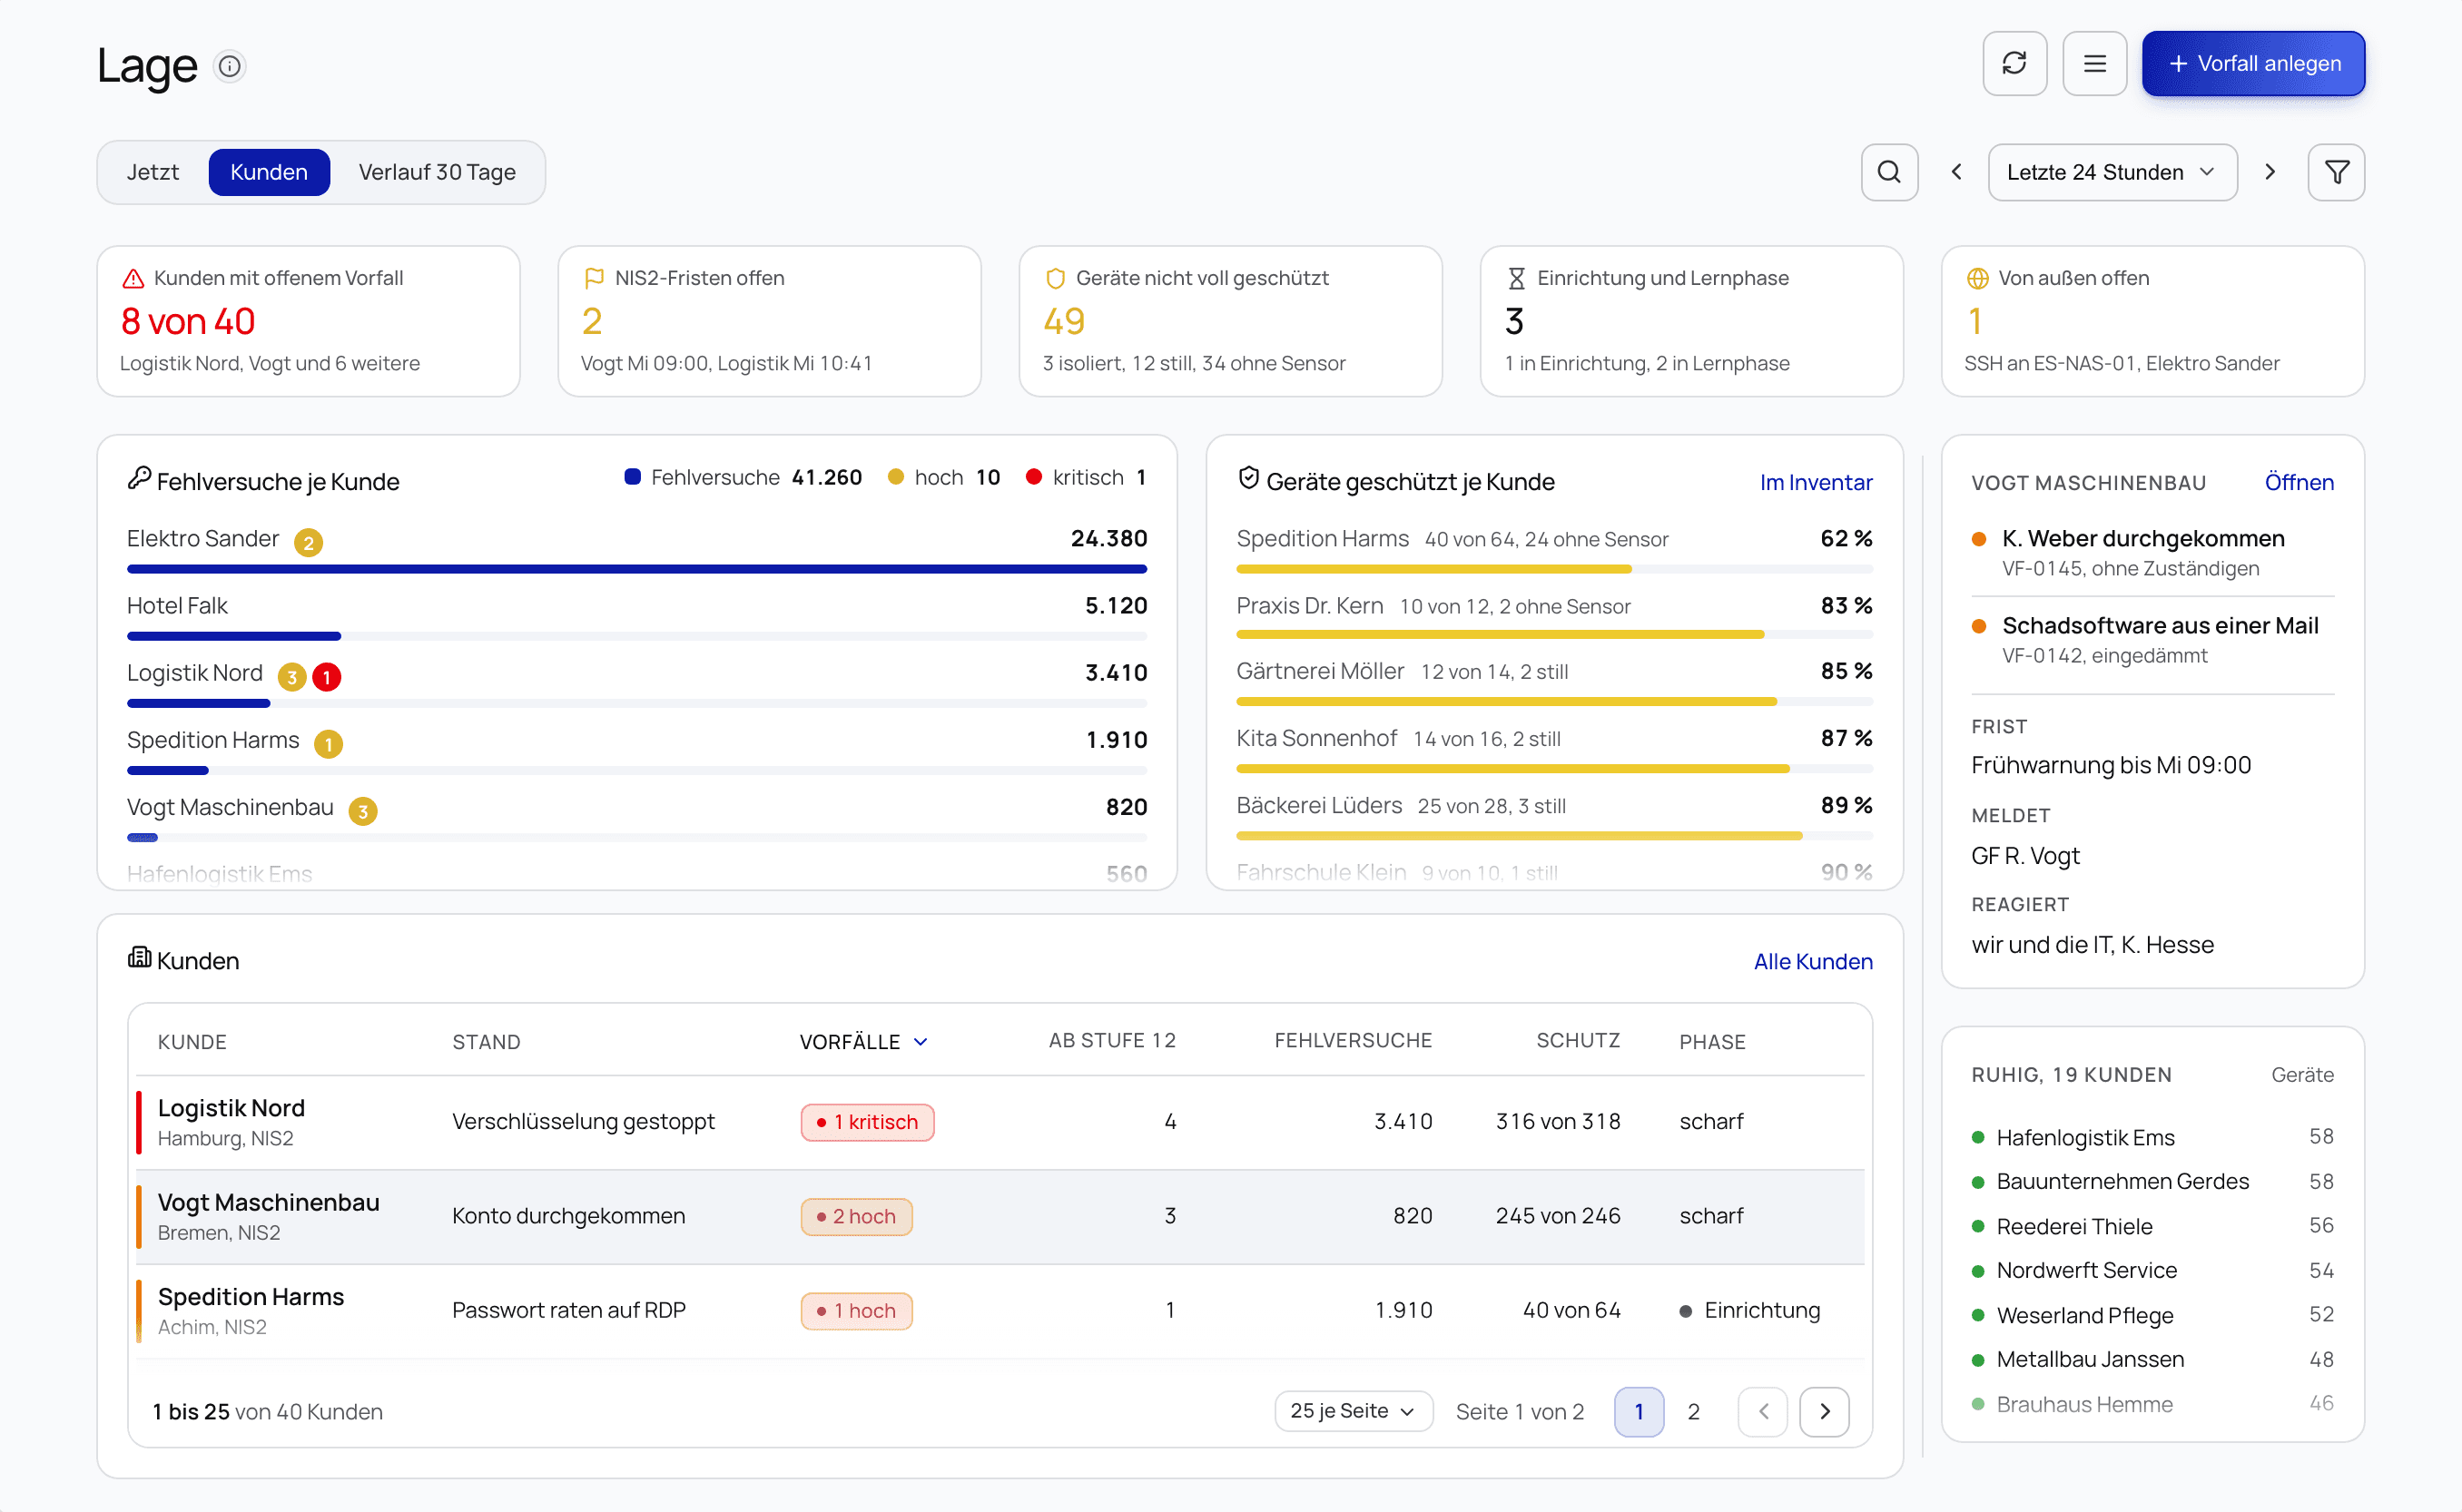
Je Kunde legen Sie fest, wer reagiert: Sie, die IT des Kunden oder beide zusammen.

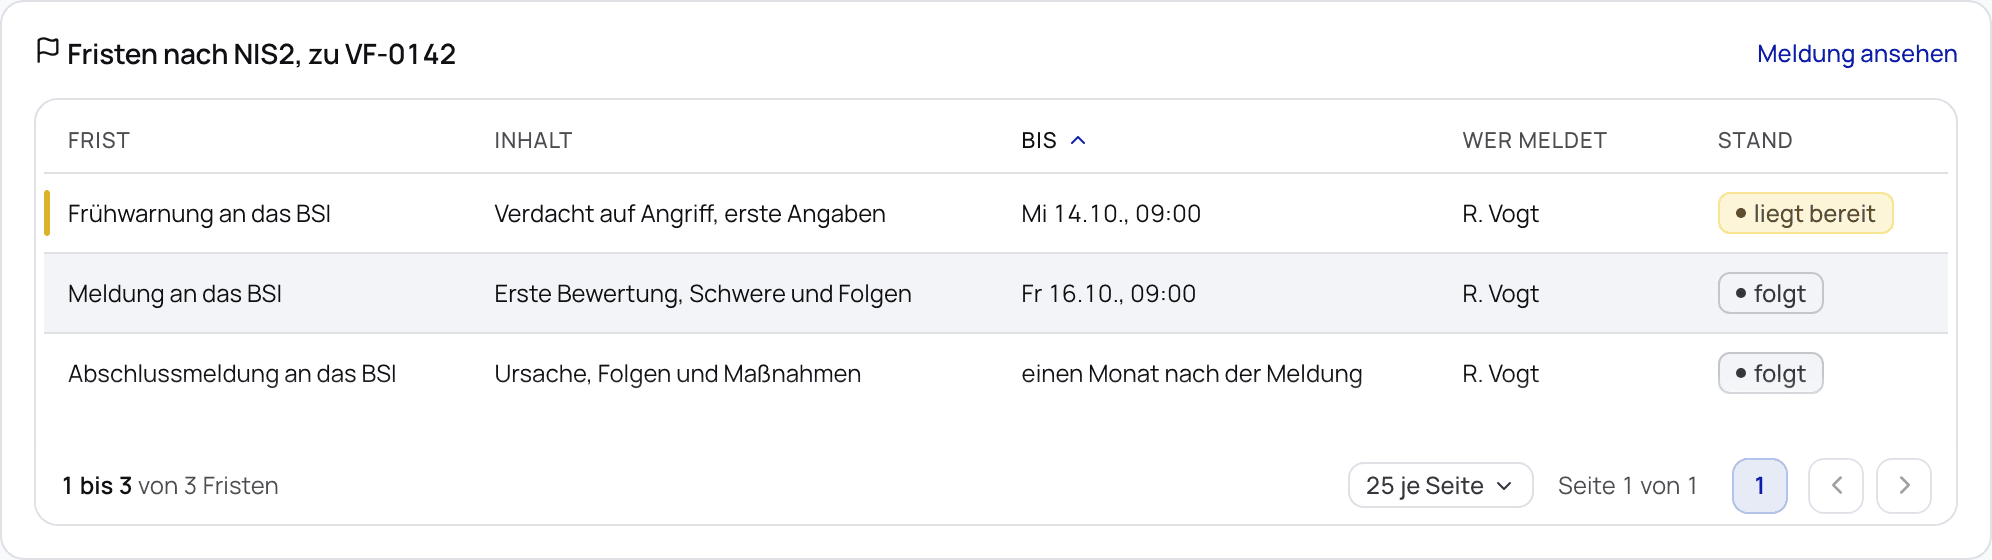
Die Geschäftsführung liest den Stand in einem Satz, dazu offene Vorfälle, laufende Fristen und den Monatsbericht.
In 30 Minuten zeigen wir Ihnen KronGuard. Danach richten wir es ein, bei Ihnen im Haus oder bei uns.
Kostenlos und unverbindlich. Wir zeigen Ihnen KronGuard mit erfundenen Daten.
Die Sensoren kommen auf jedes Gerät. Zur Abnahme läuft ein Testalarm durch den ganzen Alarmplan.
KronGuard lernt das Gewohnte und schlägt Ausnahmen vor. Danach ist es scharf.
Die Fragen vor der Demo, kurz beantwortet. Alles Weitere klären wir im Gespräch.
Kontakt aufnehmenNein. KronGuard baut auf Ihrem bestehenden Virenschutz auf, Sie müssen nichts austauschen. Einen eigenen Virenschutz bringt KronGuard nicht mit.
Sie selbst, die Pflicht liegt bei Ihnen. KronGuard bereitet die Meldung vor: erste Meldung nach 24 Stunden, Folgemeldung nach 72 Stunden, Abschluss nach einem Monat. Wir liefern alles dafür.
Sie wählen: bei Ihnen im Haus oder bei uns, selbst betrieben in Deutschland und mit Vertrag zur Auftragsverarbeitung. Jede Instanz hat ihre eigene Datenbank.
Wer reagiert, legen Sie fest: Ihre eigene IT, wir oder beide zusammen. Das SOC ist zubuchbar. Betreiben Sie KronGuard selbst, liefern wir nur Updates und sehen keine Daten.
Ab dem Tag, an dem gesammelt wird. Was vorher nicht gesammelt wurde, lässt sich nicht nachholen. In den ersten 14 Tagen lernt KronGuard das Gewohnte, kritische Vorfälle und durchgekommene Konten meldet es trotzdem sofort per Mail.
Nur mit einem eigenen Recht, das ab Werk niemand hat, auch nicht die Geschäftsführung. Ab Werk zeigt KronGuard Kürzel statt Namen, und jeder Zugriff steht in den Nachweisen.
Das besprechen wir im Gespräch. Am einfachsten in der Demo: 30 Minuten, kostenlos und unverbindlich.
KronSolutions · Ihr nächster Schritt
In einer Demo: 30 Minuten, kostenlos und unverbindlich.